مقال 6 دقائق للقراءة
درس اليوم: أمن الشبكات (Network Security Fundamentals)
CCNA 200-301 | Network Security Concepts
في هذا الدرس، ننتقل إلى حجر الأساس في عالم الشبكات: أمن الشبكات (Network Security). بعد أن تعلمنا كيف نبني الشبكات، ونوجهها، ونحميها لاسلكياً، حان الوقت لفهم المبادئ الأساسية التي تحمي بياناتنا من الهجمات.
تخيّل أن شبكة الشركة هي قلعة، والبيانات هي الكنز. الأمن هو الجدار والحرس والبوابات التي تحمي هذا الكنز من الأعداء (المهاجمين).
- مثلث الأمن السيبراني (CIA Triad)
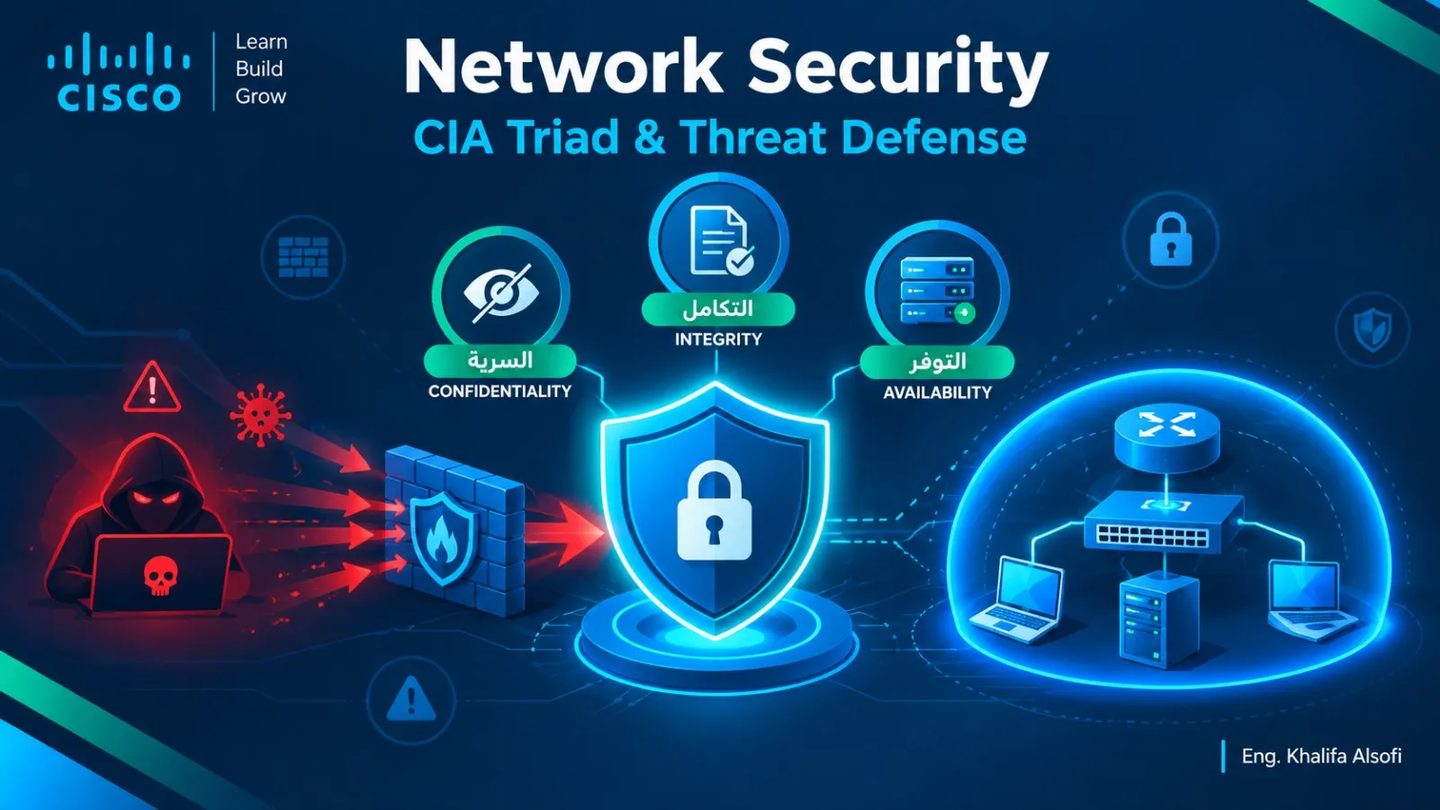
عندما نتحدث عن الأمن، لا نتحدث عن "شيء واحد". هناك ثلاثة أهداف أساسية يجب أن نحققها، وتُعرف اختصاراً بـ CIA:
- السرية (Confidentiality)
· السؤال: هل البيانات محمية من أعين المتطفلين؟ · الهدف: التأكد من أن الأشخاص المصرح لهم فقط هم من يمكنهم رؤية البيانات. · مثال: تشفير كلمات المرور، استخدام VPN، تشفير الواي فاي.
- التكامل (Integrity)
· السؤال: هل البيانات سليمة ولم يتم التلاعب بها؟ · الهدف: التأكد من أن البيانات لم تُعدل أو تُحذف أثناء النقل أو التخزين. · مثال: استخدام التوقيعات الرقمية، وفحص البصمة (Hash) للملفات.
- التوافر (Availability)
· السؤال: هل الشبكة تعمل ومتاحة عندما نحتاجها؟ · الهدف: ضمان أن الأنظمة والبيانات متاحة للمستخدمين المصرح لهم عند الحاجة. · مثال: منع هجمات حجب الخدمة (DoS)، استخدام أنظمة النسخ الاحتياطي (Backup).
قاعدة للحفظ: سرية (لا أحد يقرأها)، تكامل (لا أحد يعدلها)، توافر (دائماً موجودة).
- المصطلحات الأمنية الأساسية
لفهم الهجمات، يجب أن نعرف الفرق بين عدة مصطلحات:
· الثغرة (Vulnerability): نقطة ضعف في النظام (مثل برنامج قديم، أو كلمة مرور ضعيفة). · التهديد (Threat): احتمال أن يقوم شخص ما باستغلال هذه الثغرة (مثل وجود هاكر يستهدف الشبكة). · الاستغلال (Exploit): الطريقة أو الأداة التي يتم بها استغلال الثغرة فعلياً. · التخفيف (Mitigation): الإجراءات التي نتخذها لتقليل المخاطر (مثل تحديث البرامج، أو تفعيل جدار الحماية).
- الهجمات الشائعة (Common Attacks)
المهاجمون يستخدمون طرقاً مختلفة لاختراق الشبكات. هذه هي أشهرها:
- هجمات حجب الخدمة (DoS / DDoS)
· الهدف: إغراق النظام بالطلبات حتى يتوقف عن العمل (استنزاف التوافر). · الأنواع: · DoS: هجوم من جهاز واحد. · DDoS (Distributed): هجوم من آلاف الأجهزة المخترقة (Botnet). · مثال: TCP SYN Flood (إرسال آلاف الطلبات الوهمية لفتح اتصالات وإرهاق الخادم).
- هجمات التنصت (Eavesdropping / Sniffing)
· الهدف: التقاط البيانات أثناء انتقالها عبر الشبكة. · مثال: استخدام برنامج Wireshark لالتقاط كلمات المرور على شبكة واي فاي غير مشفرة.
- هجمات الهندسة الاجتماعية (Social Engineering)
· الهدف: خداع المستخدم البشري للحصول على المعلومات. · الأنواع: · التصيد الاحتيالي (Phishing): إرسال بريد إلكتروني يبدو حقيقياً لسرقة بيانات الدخول. · الاحتيال الهاتفي (Vishing): الاتصال بالضحية وانتحال شخصية موظف بنك. · الذيل (Tailgating): الدخول خلف موظف إلى مكان محظور.
- هجمات التصيد (Spoofing)
· الهدف: انتحال هوية جهاز أو شخص آخر. · الأنواع: · IP Spoofing: إرسال حزم بعنوان IP مزيف. · MAC Spoofing: انتحال عنوان MAC لجهاز موثوق. · DNS Spoofing: توجيه المستخدم إلى موقع مزيف بدلاً من الموقع الحقيقي.
- البرمجيات الخبيثة (Malware)
· الفيروسات (Viruses): برامج تدمر البيانات أو تنسخ نفسها. · الديدان (Worms): تنتشر عبر الشبكة دون تدخل بشري. · حصان طروادة (Trojans): برامج تبدو شرعية لكنها تحتوي على أكواد خبيثة. · برامج الفدية (Ransomware): تشفر بياناتك وتطلب فدية لفك التشفير.
- أدوات الحماية (Security Controls)
كيف نحمي الشبكة؟ نستخدم عدة طبقات من الحماية (Defense in Depth):
- الجدران النارية (Firewalls)
· جهاز أو برنامج يفحص حركة المرور ويسمح أو يمنع المرور بناءً على قواعد محددة. · أنواعه: · Stateless Firewall: يفحص كل حزمة على حدة. · Stateful Firewall: يتذكر حالة الاتصال ويسمح بالردود التلقائية. · Next-Generation Firewall (NGFW): يفحص المحتوى بعمق (Deep Packet Inspection) ويمنع التهديدات المتقدمة.
- أنظمة كشف ومنع التسلل (IDS / IPS)
· IDS (Intrusion Detection System): يراقب حركة المرور ويُرسل تنبيهاً عند اكتشاف هجوم (لا يمنع). · IPS (Intrusion Prevention System): يراقب ويمنع الهجوم تلقائياً (يقطع الاتصال).
- المصادقة الثنائية (MFA / 2FA)
· استخدام أكثر من طريقة للتحقق من الهوية (كلمة مرور + رمز OTP من الهاتف).
- التحديثات المستمرة (Patching)
· تحديث الأنظمة والبرامج باستمرار لسد الثغرات الأمنية.
- التقسيم (Segmentation)
· فصل الشبكة إلى أجزاء (مثل VLANs) لمنع انتشار الهجوم من قسم إلى آخر.
- إعداد جدار حماية أساسي على Cisco Router
يمكن استخدام الراوتر كجدار حماية أساسي باستخدام قوائم التحكم بالوصول (ACLs) لمنع حركة المرور غير المرغوب فيها.
مثال: منع أي جهاز خارجي من الوصول إلى شبكة داخلية معينة، مع السماح للمستخدمين الداخليين بالخروج.
```cisco R1(config)# access-list 100 deny ip any 192.168.10.0 0.0.0.255 R1(config)# access-list 100 permit ip any any R1(config)# interface GigabitEthernet0/1 R1(config-if)# ip access-group 100 in R1(config-if)# exit ```
ملاحظة: في بيئات الإنتاج، يُفضل استخدام أجهزة جدار حماية مخصصة (مثل Cisco Firepower) بدلاً من الاعتماد على الراوتر فقط.
- أوامر التحقق من الأمان
``` show access-lists show ip interface GigabitEthernet0/1 show running-config ```
· show access-lists: يعرض قواعد ACL وعدد الحزم التي تم منعها أو السماح بها. · show ip interface: يعرض حالة تطبيق ACL على الواجهة.
- تحدّي Packet Tracer 🧪
تصميم الشبكة
· راوتر R1 (يعمل كجدار حماية). · شبكة داخلية (192.168.1.0/24) تحتوي على PC1. · شبكة خارجية (200.1.1.0/24) تحتوي على PC2 (محاكاة الإنترنت).
المطلوب
☐ اضبط عناوين IP على الأجهزة. ☐ تحقق من الاتصال بين PC1 و PC2 قبل تفعيل الحماية. ☐ أنشئ ACL على R1 تمنع PC2 من الوصول إلى PC1. ☐ طبّق ACL على الواجهة الداخلية (Inbound). ☐ اختبر الاتصال من PC2 إلى PC1 (يجب أن يفشل). ☐ اختبر الاتصال من PC1 إلى PC2 (يجب أن ينجح). ☐ استخدم show access-lists لمراقبة عدد الحزم المطابقة للقاعدة.
- اختبار اليوم 🎯
السؤال الأول: ما هي العناصر الثلاثة لمثلث الأمن السيبراني (CIA)؟ واشرح كل عنصر باختصار.
السؤال الثاني: ما الفرق بين الثغرة (Vulnerability) والتهديد (Threat)؟
السؤال الثالث: ما الفرق بين هجوم DoS و DDoS؟
السؤال الرابع: اذكر مثالاً على هجوم الهندسة الاجتماعية (Social Engineering).
السؤال الخامس — تحدّي CCNA: لاحظت أن شبكة الشركة تعرضت لهجوم تصيد احتيالي (Phishing) أدى إلى سرقة كلمات مرور بعض الموظفين. ما هي الإجراءات التي ستتخذها لحماية الشبكة مستقبلاً؟ (اذكر 3 إجراءات).
📝 خلاصة الدرس
· مثلث CIA (السرية، التكامل، التوافر) هو أساس الأمن. · الثغرة هي ضعف، التهديد هو احتمال استغلال، الاستغلال هو الفعل. · أشهر الهجمات: DoS/DDoS، التنصت، الهندسة الاجتماعية، التصيد، البرمجيات الخبيثة. · أدوات الحماية: جدران الحماية، IDS/IPS، MFA، التحديثات، التقسيم. · يجب تطبيق الحماية متعددة الطبقات (Defense in Depth).