مقال 4 دقائق للقراءة
درس اليوم: بروتوكول SSH — الدخول الآمن إلى أجهزة الشبكة
CCNA 200-301 | Secure Shell Protocol
تخيّل أنك مسؤول شبكة، وتريد الدخول إلى راوتر بعيد لتعديل إعداداته. هل من المعقول أن تذهب إليه فيزيائياً في كل مرة؟ بالطبع لا، هناك طرق للدخول عن بُعد. لكن هل كل الطرق آمنة؟ هنا يأتي دور SSH كبديل آمن لبروتوكول Telnet القديم.
1.ما هو SSH؟
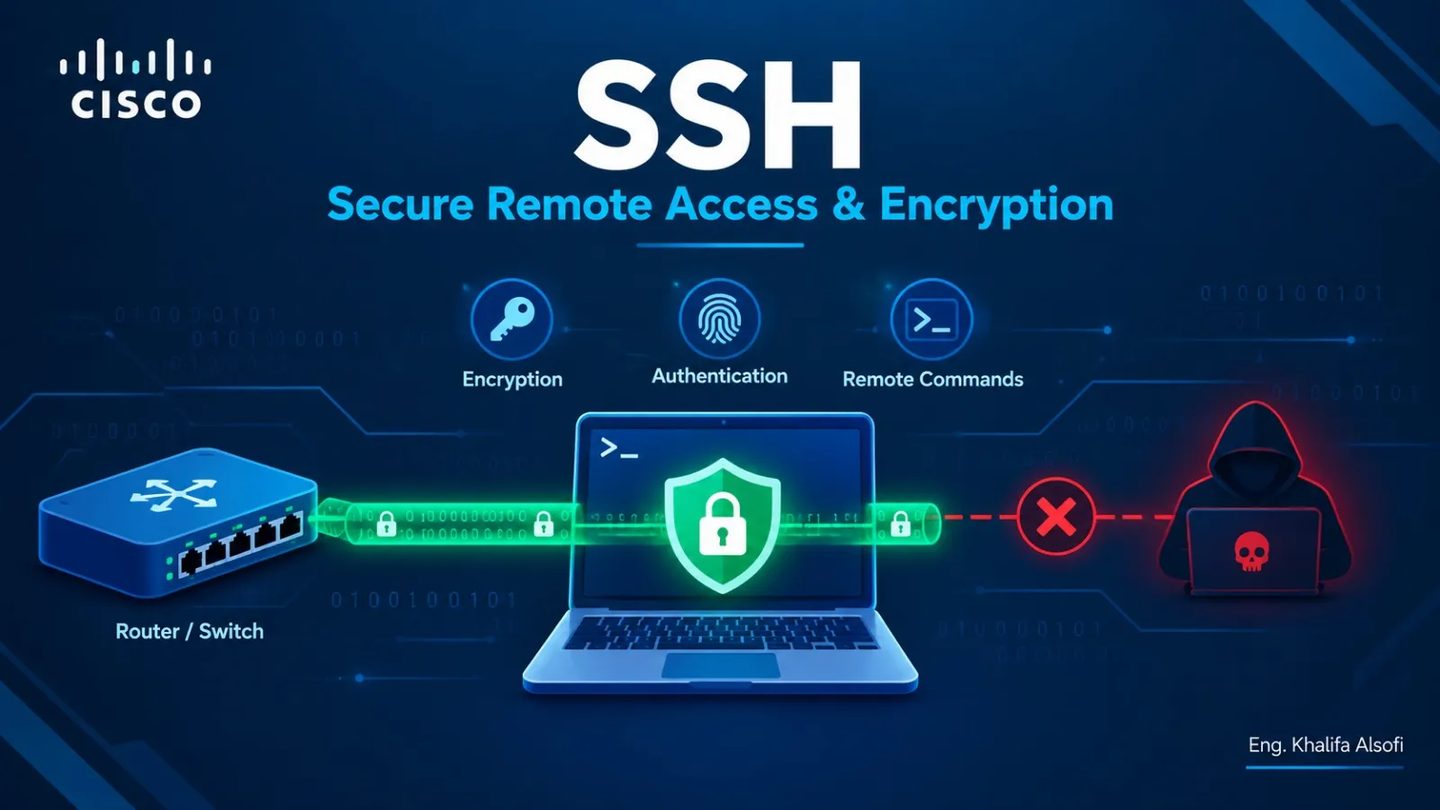
SSH (Secure Shell) هو بروتوكول يسمح لك بالدخول على الأجهزة البعيدة (راوتر، سويتش، سيرفر) وتنفيذ الأوامر عليها، لكن بشكل مشفر وآمن. بعكس Telnet الذي يرسل البيانات (بما فيها كلمات المرور) كنص عادي يمكن اعتراضه بسهولة.
لماذا نحتاج SSH؟
· التشفير: جميع البيانات المرسلة (بما فيها كلمات المرور) تكون مشفرة. · المصادقة: التحقق من هوية المستخدم بشكل آمن. · التكامل: التأكد من أن البيانات لم يتم التلاعب بها أثناء النقل.
2.الفرق بين Telnet و SSH
· Telnet: · يستخدم المنفذ 23. · غير مشفر (Clear Text). · غير آمن، ويُمنع استخدامه في بيئات الإنتاج. · SSH: · يستخدم المنفذ 22. · مشفر بالكامل. · آمن، ويُستخدم على نطاق واسع. · الإصدار SSH v2 هو الأفضل والأكثر أماناً.
3.شروط تفعيل SSH على أجهزة Cisco
لا يمكن تفعيل SSH مباشرة على جهاز Cisco دون تحقيق شروط معينة:
- تعيين اسم مضيف (Hostname): لا يمكن تفعيل SSH بدون Hostname.
- تعيين اسم النطاق (Domain Name): لإنشاء مفاتيح التشفير.
- إنشاء مستخدم محلي (Local User): للتحقق من الهوية.
- توليد مفاتيح التشفير (RSA Keys): لتأمين الاتصال.
- تحديد إصدار SSH: يجب اختيار الإصدار 2.
4.إعداد SSH على Cisco IOS
لنفترض أننا نريد إعداد SSH على راوتر R1.
الخطوة الأولى: تعيين Hostname و Domain Name
```cisco R1(config)# hostname R1 R1(config)# ip domain-name cisco.com ```
الخطوة الثانية: إنشاء مستخدم محلي
```cisco R1(config)# username admin privilege 15 secret StrongPassword123 ```
· privilege 15 يمنح المستخدم أعلى صلاحيات إدارية. · secret يقوم بتشفير كلمة المرور.
الخطوة الثالثة: توليد مفاتيح التشفير (RSA)
```cisco R1(config)# crypto key generate rsa ```
سيسألك عن حجم المفتاح (Modulus). اختر 1024 على الأقل، ويفضل 2048 لمزيد من الأمان.
الخطوة الرابعة: تحديد إصدار SSH
```cisco R1(config)# ip ssh version 2 ```
الخطوة الخامسة: تفعيل SSH على خطوط VTY
```cisco R1(config)# line vty 0 4 R1(config-line)# transport input ssh R1(config-line)# login local R1(config-line)# exit ```
· transport input ssh تمنع Telnet وتسمح فقط بـ SSH. · login local تجعل الجهاز يتحقق من المستخدمين المحليين.
الخطوة السادسة: تعيين كلمة مرور لوضع Enable (اختياري ولكن مهم)
```cisco R1(config)# enable secret EnablePassword123 ```
5.الدخول إلى الجهاز باستخدام SSH
من جهاز آخر (مثل راوتر R2 أو كمبيوتر)، يمكنك الدخول إلى R1 باستخدام الأمر:
```cisco ssh -l admin 10.0.0.1 ```
· -l admin يعني اسم المستخدم. · 10.0.0.1 هو عنوان الجهاز البعيد.
سيُطلب منك إدخال كلمة المرور، ثم ستدخل إلى الجهاز البعيد.
6.أوامر التحقق من SSH
```cisco show ip ssh show ssh show users ```
· show ip ssh: يعرض حالة SSH وإصداره. · show ssh: يعرض الجلسات النشطة عبر SSH. · show users: يعرض المستخدمين المتصلين حالياً.
7.تحدي Packet Tracer 🧪
تصميم الشبكة:
· راوتر R1. · راوتر R2 (أو جهاز كمبيوتر). · اتصال بينهما.
المطلوب:
- اضبط عناوين IP الأساسية.
- على R1، قم بإعداد SSH بجميع الشروط (Hostname، Domain، User، RSA Keys، SSH v2).
- تأكد من تفعيل SSH على خطوط VTY.
- من R2 (أو الكمبيوتر)، حاول الدخول إلى R1 باستخدام SSH.
- استخدم show ip ssh للتأكد من أن SSH v2 مفعل.
- جرّب الدخول باستخدام Telnet (إذا كان مدعوماً في المحاكاة)، ولاحظ كيف سيتم رفض الاتصال (لأننا فعّلنا transport input ssh فقط).
8.اختبار اليوم 📝
السؤال الأول: ما الفرق الرئيسي بين Telnet و SSH؟
السؤال الثاني: ما المنفذ الذي يستخدمه SSH؟
السؤال الثالث: ما الشروط الأساسية لتفعيل SSH على جهاز Cisco؟
السؤال الرابع: ما وظيفة الأمر transport input ssh؟
السؤال الخامس — تحدي CCNA: حاولت الدخول إلى راوتر عبر SSH، لكنك تلقيت رسالة خطأ تفيد بأن الاتصال مرفوض. اذكر ثلاثة أسباب محتملة، وكيف يمكنك التحقق منها.
🎯 خلاصة الدرس
· SSH بروتوكول للدخول الآمن عن بُعد، ويستخدم المنفذ 22. · Telnet غير آمن، ويجب تجنبه. · الشروط: Hostname، Domain Name، User، RSA Keys، SSH v2. · أوامر الإعداد: crypto key generate rsa، ip ssh version 2، transport input ssh. · أوامر التحقق: show ip ssh، show ssh، show users. · القاعدة الذهبية: استخدم دائماً SSH v2، وتعطيل Telnet تماماً.
وسوم: #CCNA #SSH #RemoteAccess #NetworkSecurity #Cisco #Networking #هندسة_الشبكات