مقال 6 دقائق للقراءة
درس اليوم: Cisco DNA Center والـ Controller-Based Networking (SD-Access و SD-WAN)
CCNA 200-301 | Controller-Based Networking, Cisco DNA Center, SD-Access & SD-WAN
في الدرس السابق تعلمنا الأتمتة وREST APIs. اليوم نرى أين تُطبَّق هذه الأدوات على مستوى المؤسسة: وحدات التحكم المركزية (Controllers) التي تدير مئات الأجهزة من نقطة واحدة وتفهم "ماذا تريد" بدل "كيف تُنفَّذ".
🛫 تشبيه: في المطار، كل طائرة (جهاز) تطير بنفسها، لكن برج المراقبة (Controller) يرى الصورة الكاملة، ويعطي كل طائرة مسارها وأولويتها، ويكتشف أي خلل قبل وقوعه. وحين يتغير الطقس، يعدّل البرج الخطة مرة واحدة فتلتزم بها كل الطائرات.
1. الشبكة التقليدية مقابل الـ Controller-Based
| وجه المقارنة | الشبكة التقليدية | Controller-Based |
|---|---|---|
| الإدارة | جهاز بجهاز (CLI / SSH / SNMP) | مركزية من لوحة واحدة |
| الإعدادات | يدوية، تختلف بين الأجهزة | قوالب وسياسات موحدة |
| الرؤية | جزئية لكل جهاز | شاملة للشبكة |
| التغيير | بطيء وعرضة للخطأ | سريع وآلي |
| الاستكشاف | تفتيش جهاز بجهاز | تحليلات واستباقية |
🔗 ربط بالدروس السابقة: هذا هو التطبيق العملي لدرس SDN (فصل الـ Control Plane عن الـ Data Plane) ولدرس الأتمتة.
2. Cisco DNA Center
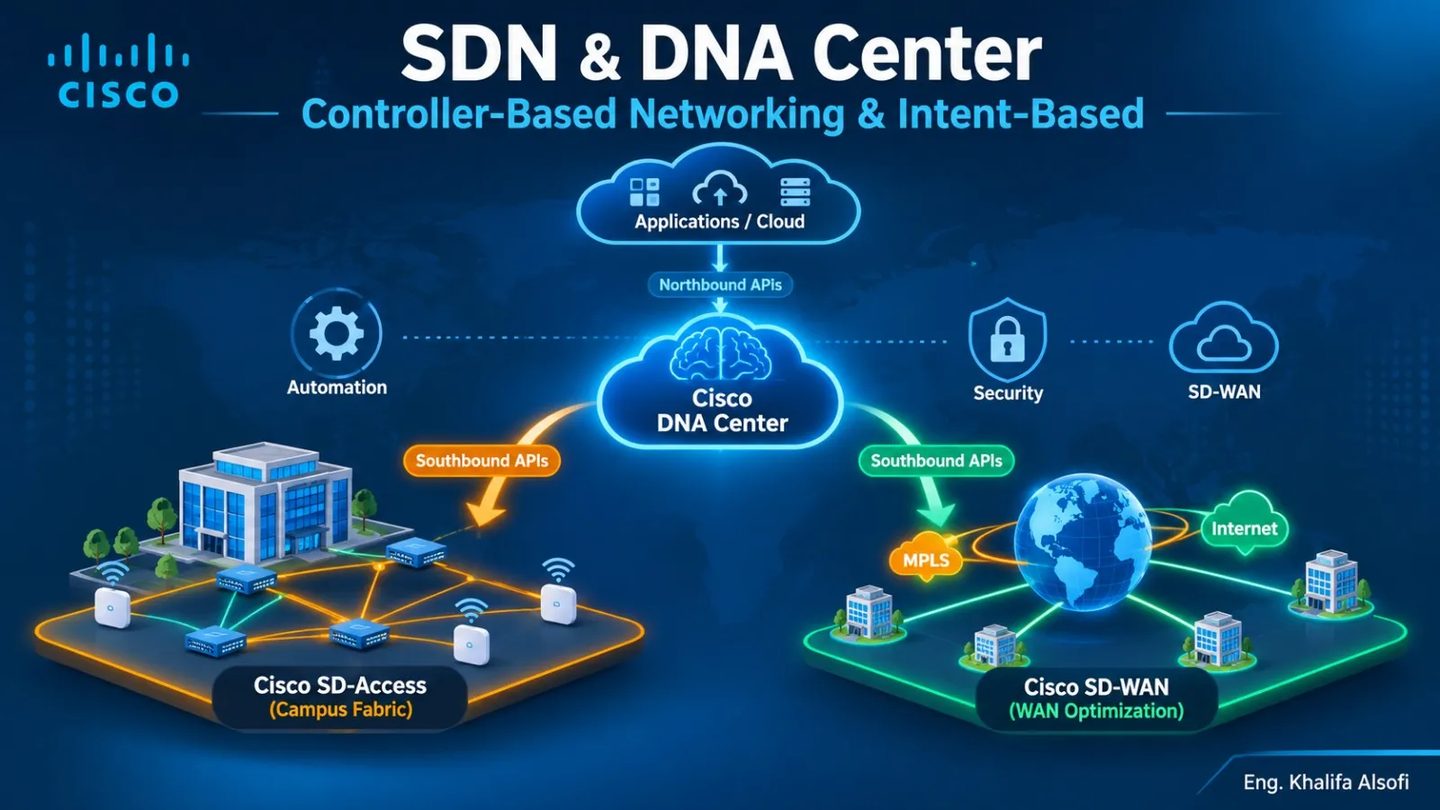
Cisco DNA Center هو وحدة التحكم المركزية لشبكات الـ Campus (الفروع والمباني) من Cisco، وأصبح اسمه الحديث Cisco Catalyst Center.
الفكرة: Intent-Based Networking (IBN)
بدل أن تكتب الأوامر لكل جهاز، تصف النتيجة المطلوبة مثل "الضيوف يصلون للإنترنت فقط"، والنظام يترجمها ويطبقها ويراقب تحققها. ثلاث مراحل:
- Translation: ترجمة "النية" (Intent) إلى سياسات.
- Activation: تطبيقها على الأجهزة تلقائياً.
- Assurance: مراقبة التنفيذ وتصحيح الانحراف.
أقسام العمل الأربعة
| القسم | وظيفته |
|---|---|
| Design | تصميم الشبكة: المواقع، الخرائط، إعدادات عامة (IP, DNS, NTP) |
| Policy | سياسات الأمان وجودة الخدمة (QoS) وصلاحيات المستخدمين |
| Provision | تجهيز الأجهزة وتطبيق القوالب (Templates) وتحديث الأنظمة (Software Image Management) |
| Assurance | مراقبة الصحة والتحليلات واكتشاف المشاكل بالـ Telemetry |
💡 احفظها: D-P-P-A (تصميم، سياسة، تجهيز، ضمان).
ميزة Plug and Play (PnP)
يوصَّل سويتش جديد بالشبكة فيكتشف DNA Center تلقائياً، ويرسل له الإعدادات والنظام المناسب، بدون أن يدخل مهندس بالكابل.
3. واجهات الـ APIs: Northbound و Southbound
``` [ تطبيقات / سكربتات / أدوات ] ▲ Northbound API (REST + JSON) ▲ [ Cisco DNA Center ] ▼ Southbound API (NETCONF, RESTCONF, SSH, SNMP, CLI) ▼ [ سويتشات وراوترات وأجهزة لاسلكية ] ```
· Northbound: بين الـ Controller والتطبيقات فوقه، وفي DNA Center هي REST API. · Southbound: بين الـ Controller والأجهزة تحته (NETCONF و RESTCONF و SSH و SNMP).
💡 حيلة: الشمال فوق، والجنوب تحت.
مثال: الاتصال بـ DNA Center عبر REST
الخطوة 1: الحصول على Token
``` POST https://<dnac>/dna/system/api/v1/auth/token Authorization: Basic (username:password) ```
الخطوة 2: قراءة الأجهزة
``` GET https://<dnac>/dna/intent/api/v1/network-device Header: X-Auth-Token: <TOKEN> ```
الاستجابة بصيغة JSON تحتوي اسم كل جهاز وعنوانه ونوعه ونسخة نظامه، وهذه المعلومات تتجمع كلها في طلب واحد بدل الدخول على كل جهاز.
4. مفاهيم الـ Fabric: Underlay و Overlay
لفهم SD-Access و SD-WAN نحتاج ثلاثة مصطلحات:
· Underlay: الشبكة المادية (الكابلات والأجهزة وبروتوكول توجيه IP عادي). مهمتها نقل الحزم بين الأجهزة فقط. · Overlay: شبكة افتراضية فوق الـ Underlay، تُبنى بأنفاق (Tunnels) مثل VXLAN، وفيها تعيش سياسات المستخدمين والأقسام. · Fabric: الجمع بين الـ Overlay والـ Underlay كنسيج واحد منطقي.
🚇 تشبيه: الـ Underlay هو أنفاق المترو الفعلية، والـ Overlay هو خطوط الركاب المنطقية (الخط الأحمر والأزرق) التي تمر عبر الأنفاق نفسها دون أن تعرف تفاصيلها.
5. Cisco SD-Access
SD-Access هو حل Cisco لشبكات الـ Campus المعتمد على الـ Fabric، ويُدار عبر DNA Center.
المستويات الثلاثة
| المستوى | التقنية |
|---|---|
| Control Plane | LISP (يعرف مكان كل جهاز/مستخدم) |
| Data Plane | VXLAN (نقل الحزم داخل الأنفاق) |
| Policy Plane | Cisco TrustSec / SGT (سياسات مبنية على هوية المستخدم، لا على عنوان IP) |
أدوار الأجهزة في الـ Fabric
· Edge Node: السويتش الذي تتصل به الأجهزة والمستخدمون. · Border Node: بوابة الخروج من الـ Fabric إلى شبكات خارجية. · Control Plane Node: يحتفظ بخريطة "من أين يتصل كل جهاز".
💡 الفائدة الكبرى: السياسة تتبع المستخدم أينما اتصل في المبنى، فالمدير يحصل على صلاحياته سواء جلس في مكتبه أو في قاعة الاجتماعات.
6. Cisco SD-WAN
SD-WAN تطبيق نفس الفكرة على الشبكات بين الفروع (WAN) بدل داخل المبنى.
المشكلة: الاعتماد على خطوط MPLS غالية، ومع انتقال التطبيقات إلى السحابة صار من غير المنطقي تمرير كل حركة الفروع عبر المركز.
الحل: استخدام عدة وسائل نقل معاً (MPLS و الإنترنت و LTE/5G)، واختيار أفضل مسار لكل تطبيق حسب جودته لحظياً.
المكونات الرئيسية
| المكوّن | الوظيفة |
|---|---|
| vManage (SD-WAN Manager) | الإدارة والمراقبة بواجهة واحدة |
| vSmart (Controller) | يوزع السياسات ويدير الـ Control Plane |
| vBond (Validator) | يوثّق الأجهزة الجديدة ويربط المكونات |
| WAN Edge (vEdge / cEdge) | الراوترات في الفروع |
الفوائد: تقليل التكلفة، وتحسين تجربة التطبيقات السحابية، وسهولة ربط الفروع الجديدة.
7. مقارنة: إدارة تقليدية مقابل DNA Center
| تقليدي | مع DNA Center | |
|---|---|---|
| إضافة سويتش جديد | تجهيز يدوي بالـ Console | PnP تلقائي |
| تحديث النظام | جهاز بجهاز | ترقية جماعية مجدولة |
| تطبيق سياسة جديدة | أوامر على كل جهاز | تعريف واحد ثم نشر |
| اكتشاف مشكلة | شكاوى المستخدمين | تنبيهات استباقية |
⚠️ نقطة دقيقة للامتحان: عندما يدير DNA Center شبكة تقليدية، تبقى الأجهزة تشغّل بروتوكولات التوجيه (OSPF وغيره) بنفسها، فالـ Control Plane موزع كما هو. التركيز المركزي الكامل في الـ Control Plane يحدث في حلول الـ Fabric مثل SD-Access.
8. أخطاء شائعة
- الاعتقاد أن DNA Center يلغي الـ CLI كلياً، فالـ CLI يبقى للاستكشاف والحالات الخاصة.
- الخلط بين Northbound و Southbound.
- الخلط بين SD-Access (داخل الـ Campus) و SD-WAN (بين الفروع).
- نسيان أن الـ Underlay هو شبكة IP عادية ويجب أن تعمل بشكل سليم أولاً.
- تجاهل مرحلة الـ Assurance رغم أنها ما يمنح النظام قيمته التحليلية.
9. تحدي عملي 🧪
المطلوب (بدون أجهزة حقيقية):
- افتح Cisco DevNet Sandbox وابحث عن Sandbox لـ Cisco DNA Center (Always-On).
- استخدم Postman لإرسال طلب `POST` على مسار auth/token والحصول على الـ Token.
- أرسل `GET` إلى `network-device` مع الـ Token، واذكر عدد الأجهزة وأنواعها.
- تصفح واجهة DNA Center وحدد أين تقع الأقسام الأربعة (Design و Policy و Provision و Assurance).
- (تحدٍ إضافي): اكتب سكربت Python يطبع اسم كل جهاز وعنوان IP الخاص به.
10. اختبار اليوم 📝
س1: ما المقصود بـ Intent-Based Networking؟ واذكر مراحله الثلاث.
س2: ما الفرق بين Northbound و Southbound APIs؟ واذكر مثالاً على كل منهما في DNA Center.
س3: عرّف Underlay و Overlay و Fabric.
س4: ما التقنيات المستخدمة في المستويات الثلاثة لـ SD-Access؟
س5 — تحدي CCNA: شركة لها 40 فرعاً وتدفع كثيراً لخطوط MPLS، وتريد استخدام الإنترنت العادي مع الحفاظ على جودة التطبيقات الحساسة. أي حل تقترح؟ وما مكوناته؟
🎯 خلاصة الدرس
· Controller-Based: إدارة مركزية وسياسات موحدة بدل جهاز بجهاز. · DNA Center (Catalyst Center): وحدة تحكم الـ Campus، وأقسامه D-P-P-A. · IBN: Translation ثم Activation ثم Assurance. · Northbound: REST للتطبيقات. Southbound: NETCONF و RESTCONF و SSH و SNMP للأجهزة. · Underlay: الشبكة المادية. Overlay: الأنفاق الافتراضية. Fabric: مجموعهما. · SD-Access: LISP للتحكم و VXLAN للبيانات و TrustSec للسياسات (داخل الـ Campus). · SD-WAN: vManage و vSmart و vBond و WAN Edge (بين الفروع). · القاعدة الذهبية: صِف ما تريده، ودع المتحكم يتولى كيف يتحقق.
💬 سؤال للنقاش
لو توقف الـ Controller (DNA Center) فجأة، هل تتوقف الشبكة بأكملها عن العمل؟ ولماذا يُعدّ الجواب مهماً عند تصميم أي شبكة مركزية؟ شاركونا إجاباتكم في التعليقات 👇
#CCNA #DNACenter #SDAccess #SDWAN #ControllerBased #IntentBasedNetworking #Cisco #هندسة_الشبكات