مقال 6 دقائق للقراءة
درس AAA وRADIUS وTACACS+
"في هذا الدرس، نتعرف على إطار AAA وكيف يساعد على التحكم في هوية المستخدمين وصلاحياتهم وتسجيل أنشطتهم. نستعرض الفرق بين RADIUS وTACACS+ وإعداداتهما على Cisco IOS."
CCNA 200-301 | Authentication, Authorization, and Accounting
في هذا الدرس سنتعرف على مفهوم أساسي في أمن الشبكات: AAA، وهو إطار يساعد على التحكم في هوية المستخدمين وصلاحياتهم وتسجيل أنشطتهم.
تخيّل أن مهندساً يريد الدخول إلى الراوتر لإجراء تغييرات. لا يكفي أن نعرف اسمه فقط؛ بل يجب التحقق من هويته، وتحديد الأوامر التي يُسمح له بتنفيذها، وتسجيل ما قام به. هنا يأتي دور AAA.
1.ما هو AAA؟
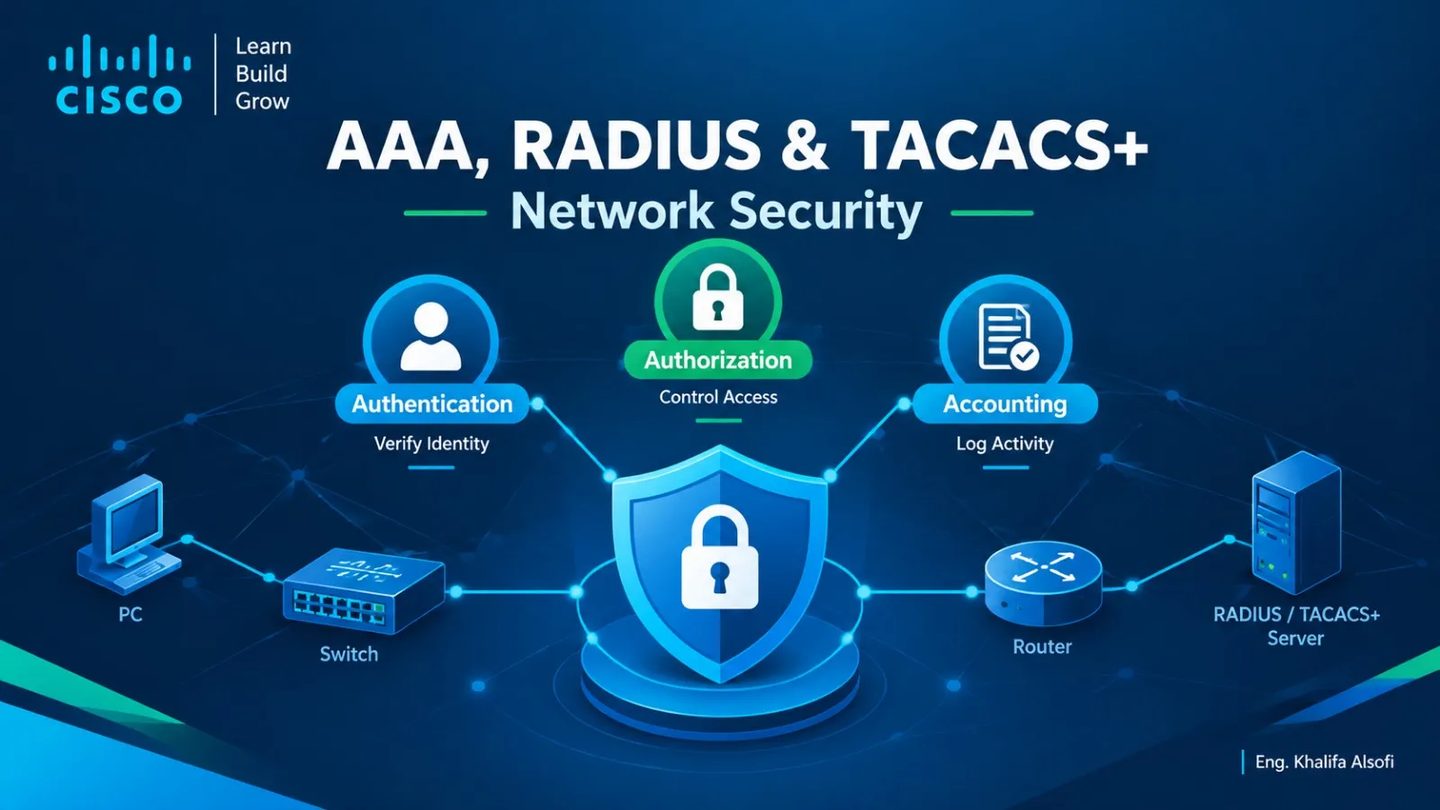
اختصار AAA يتكون من ثلاثة عناصر:
Authentication — المصادقة
التحقق من هوية المستخدم.
· السؤال: من أنت؟ · مثال: إدخال اسم المستخدم وكلمة المرور للتحقق من هوية مسؤول الشبكة.
Authorization — التفويض
تحديد ما يُسمح للمستخدم بفعله بعد المصادقة.
· السؤال: ماذا يُسمح لك أن تفعل؟ · مثال: · مستخدم يستطيع عرض الإعدادات فقط. · مسؤول يستطيع تعديل إعدادات الراوتر.
Accounting — المحاسبة وتسجيل النشاط
تسجيل معلومات عن استخدام المستخدم للنظام أو الشبكة.
· السؤال: ماذا فعلت؟ · مثال: تسجيل وقت الدخول، ومدة الجلسة، والأوامر أو الأنشطة التي يدعم النظام تسجيلها.
قاعدة للحفظ:
· Authentication: من أنت؟ · Authorization: ماذا تستطيع أن تفعل؟ · Accounting: ماذا فعلت؟
2.كيف يعمل AAA؟
تخيّل مسؤول شبكة يحاول الدخول إلى جهاز Cisco.
- يحاول المستخدم تسجيل الدخول.
- يتحقق النظام من بيانات اعتماده.
- بعد نجاح المصادقة، تُحدد صلاحياته وفق السياسة.
- أثناء الجلسة، يمكن تسجيل معلومات عن نشاطه.
- عند انتهاء الجلسة، يمكن إرسال معلومات المحاسبة إلى خادم مركزي، إذا كانت هذه الوظيفة مفعّلة ومدعومة.
يمكن تنفيذ AAA باستخدام حسابات محلية على الجهاز، أو عبر خادم مركزي مثل RADIUS أو TACACS+.
لماذا نستخدم خادماً مركزياً؟ لأن إدارة حسابات وصلاحيات كثيرة على أجهزة متعددة تصبح أسهل عندما تُدار من نقطة مركزية بدل إنشاء حسابات مستقلة على كل جهاز.
3.ما هو RADIUS؟
RADIUS (Remote Authentication Dial-In User Service) بروتوكول يُستخدم لتوفير خدمات المصادقة والتفويض والمحاسبة في بيئات الشبكات.
يمكن استخدامه مع:
· شبكات Wi-Fi المؤسسية. · شبكات الوصول السلكية التي تستخدم 802.1X. · الوصول الإداري إلى أجهزة الشبكة، بحسب التصميم والدعم.
المنافذ المهمة
· UDP 1812: للمصادقة. · UDP 1813: للمحاسبة.
توجد أيضاً تطبيقات قديمة تستخدم منافذ أخرى، لكن 1812 و1813 هما المنافذ القياسية الشائعة.
مثال عملي: لنفترض أن خادم RADIUS عنوانه: 192.168.10.10 ويريد الراوتر استخدامه للمصادقة على المستخدمين. يُعدّ الراوتر خادم RADIUS ضمن إعداداته، ثم يحدد طريقة المصادقة التي سيستخدمها.
4.ما هو TACACS+؟
TACACS+ بروتوكول يُستخدم عادةً للتحكم في الوصول الإداري إلى أجهزة الشبكة.
يساعد على فصل وظائف المصادقة والتفويض والمحاسبة، ويوفر إمكانات مناسبة لإدارة صلاحيات مسؤولي الشبكة.
المنفذ المهم
· TCP 49
يُستخدم TACACS+ كثيراً في البيئات التي تحتاج إلى تحكم دقيق في صلاحيات الوصول إلى أجهزة الشبكة.
الفرق العملي: يمكن أن يسمح TACACS+ بتحديد صلاحيات الأوامر الإدارية بدرجة تفصيلية، وفق قدرات الخادم والجهاز والسياسة المستخدمة.
5.الفرق بين RADIUS وTACACS+
RADIUS
· يستخدم عادةً UDP 1812 للمصادقة وUDP 1813 للمحاسبة. · شائع في شبكات الوصول، بما فيها شبكات Wi-Fi و802.1X. · يجمع عادةً معلومات المصادقة والتفويض ضمن تدفق البروتوكول نفسه، وفق التنفيذ.
TACACS+
· يستخدم TCP 49. · شائع في إدارة الوصول إلى أجهزة الشبكة. · يفصل وظائف المصادقة والتفويض والمحاسبة على مستوى البروتوكول. · مناسب لسياسات التحكم التفصيلية في الأوامر الإدارية عند دعمها.
مهم: لا يعني ذلك أن أحد البروتوكولين أفضل في كل الحالات؛ فالاختيار يعتمد على نوع الخدمة، والأجهزة، ومتطلبات الإدارة والأمان.
6.إعداد AAA محلياً على Cisco IOS
قبل استخدام خادم مركزي، من المفيد فهم المصادقة المحلية.
في المثال التالي، سننشئ مستخدماً محلياً ونفعّل AAA للمصادقة على جلسات الدخول عبر الخطوط الطرفية.
``` enable configure terminal
username NetAdmin privilege 15 secret StrongPassword123
aaa new-model aaa authentication login default local
end ```
شرح الأوامر:
· username: إنشاء حساب محلي. · privilege 15: تعيين مستوى امتياز مرتفع للمستخدم. · secret: تعيين كلمة مرور مخزنة باستخدام آلية التشفير أو التجزئة التي يدعمها الجهاز. · aaa new-model: تفعيل إطار عمل AAA. · aaa authentication login default local: استخدام قاعدة المستخدمين المحلية للمصادقة على عمليات تسجيل الدخول التي تستخدم قائمة default.
تنبيه أمني: كلمة المرور هنا مثال تعليمي فقط. لا تستخدمها في شبكة حقيقية، واستخدم كلمة مرور قوية وفريدة.
7.إعداد RADIUS بصورة تمهيدية
لنفترض أن خادم RADIUS عنوانه 192.168.10.10.
في المنصات التي تدعم صيغة الإعداد التالية، يمكن تعريف الخادم هكذا:
``` configure terminal
radius server RAD1 address ipv4 192.168.10.10 auth-port 1812 acct-port 1813 key Use-A-Strong-Shared-Secret
aaa new-model aaa authentication login default group radius local
end ```
ماذا يعني هذا الإعداد؟
· تعريف خادم RADIUS. · تحديد عنوان الخادم ومنافذ المصادقة والمحاسبة. · تحديد المفتاح المشترك بين جهاز Cisco والخادم. · استخدام RADIUS للمصادقة، مع الرجوع إلى قاعدة المستخدمين المحلية في ظروف الفشل التي تنطبق عليها سياسة الجهاز.
ملاحظة مهمة: صيغة تعريف الخادم وأوامر AAA قد تختلف باختلاف إصدار IOS أو IOS XE. لا تنفّذ هذا المثال على جهاز إنتاجي قبل التأكد من وجود حسابات صالحة وإمكانية الوصول إلى الجهاز إذا تعذرت المصادقة المركزية.
8.أوامر التحقق وتحدّي Packet Tracer
أوامر التحقق
بحسب منصة Cisco وإصدار النظام، قد تتوفر الأوامر التالية:
``` show running-config show aaa servers show radius statistics ```
ولمراجعة جلسات المصادقة على بعض المنصات:
``` show authentication sessions ```
إذا لم يكن أحد الأوامر مدعوماً، استخدم أوامر التحقق المناسبة لطراز الجهاز.
تحدّي Packet Tracer 🧪
أنشئ شبكة تتكون من:
· Router R1. · Switch S1. · PC1. · Server بعنوان 192.168.10.10 لاستخدامه خادم مصادقة، إذا كان إصدار Packet Tracer يدعم الوظيفة المطلوبة.
ثم نفّذ الخطوات التالية:
☐ اضبط عناوين IP والبوابات الافتراضية. ☐ تحقق من الاتصال بين الأجهزة. ☐ أنشئ حساباً محلياً على الراوتر. ☐ فعّل AAA للمصادقة المحلية. ☐ تحقق من إعدادات AAA. ☐ إذا كان إصدار Packet Tracer يدعم RADIUS للسيناريو المطلوب، اضبط الخادم والراوتر بالمفتاح المشترك نفسه. ☐ اختبر المصادقة ببيانات صحيحة وخاطئة. ☐ راجع سجلات الخادم وإحصاءات المصادقة، إن كانت متاحة.
إذا لم يدعم Packet Tracer خادم RADIUS أو أوامر AAA المطلوبة، نفّذ الجزء المحلي عملياً ودوّن بقية الخطوات للتطبيق على مختبر يدعمها.
اختبار اليوم 🎯
السؤال الأول: ما الفرق بين Authentication وAuthorization وAccounting؟
السؤال الثاني: ما منفذ TACACS+ الافتراضي؟
السؤال الثالث: ما المنفذان الشائعان لـRADIUS للمصادقة والمحاسبة؟
السؤال الرابع: لماذا قد تستخدم مؤسسة TACACS+ لإدارة وصول مهندسي الشبكات إلى أجهزة Cisco؟
السؤال الخامس — تحدّي CCNA: أعددت الراوتر لاستخدام RADIUS للمصادقة، لكن تسجيل الدخول لا يعمل. اذكر أربعة أمور يجب التحقق منها، ووضّح كيف يمكن أن يساعدك أحد أوامر show في اكتشاف المشكلة.
خلاصة الدرس
· AAA تعني Authentication وAuthorization وAccounting. · RADIUS شائع في شبكات الوصول والمصادقة المركزية. · يستخدم RADIUS عادةً UDP 1812 للمصادقة وUDP 1813 للمحاسبة. · TACACS+ يستخدم TCP 49، ويشيع في الإدارة المركزية للوصول إلى أجهزة الشبكة. · يمكن استخدام المصادقة المحلية كخيار مستقل أو كجزء من سياسة AAA، وفق الإعداد. · يجب التحقق من توافق الخادم والجهاز وإعدادات AAA قبل الاعتماد على المصادقة المركزية.
#CCNA #NetworkSecurity #AAA #RADIUS #TACACS #Cisco #Networking #هندسة_الشبكات