مقال 4 دقائق للقراءة
درس اليوم: VPN وIPsec — حماية البيانات عبر الشبكات غير الموثوقة
"في هذا الدرس نتعرف على كيفية حماية البيانات عبر الشبكات غير الموثوقة باستخدام VPN وIPsec. نستعرض أنواع VPN، مكونات IPsec، والفرق بين Tunnel Mode وTransport Mode مع تطبيق عملي."
CCNA 200-301 | Virtual Private Networks & IPsec
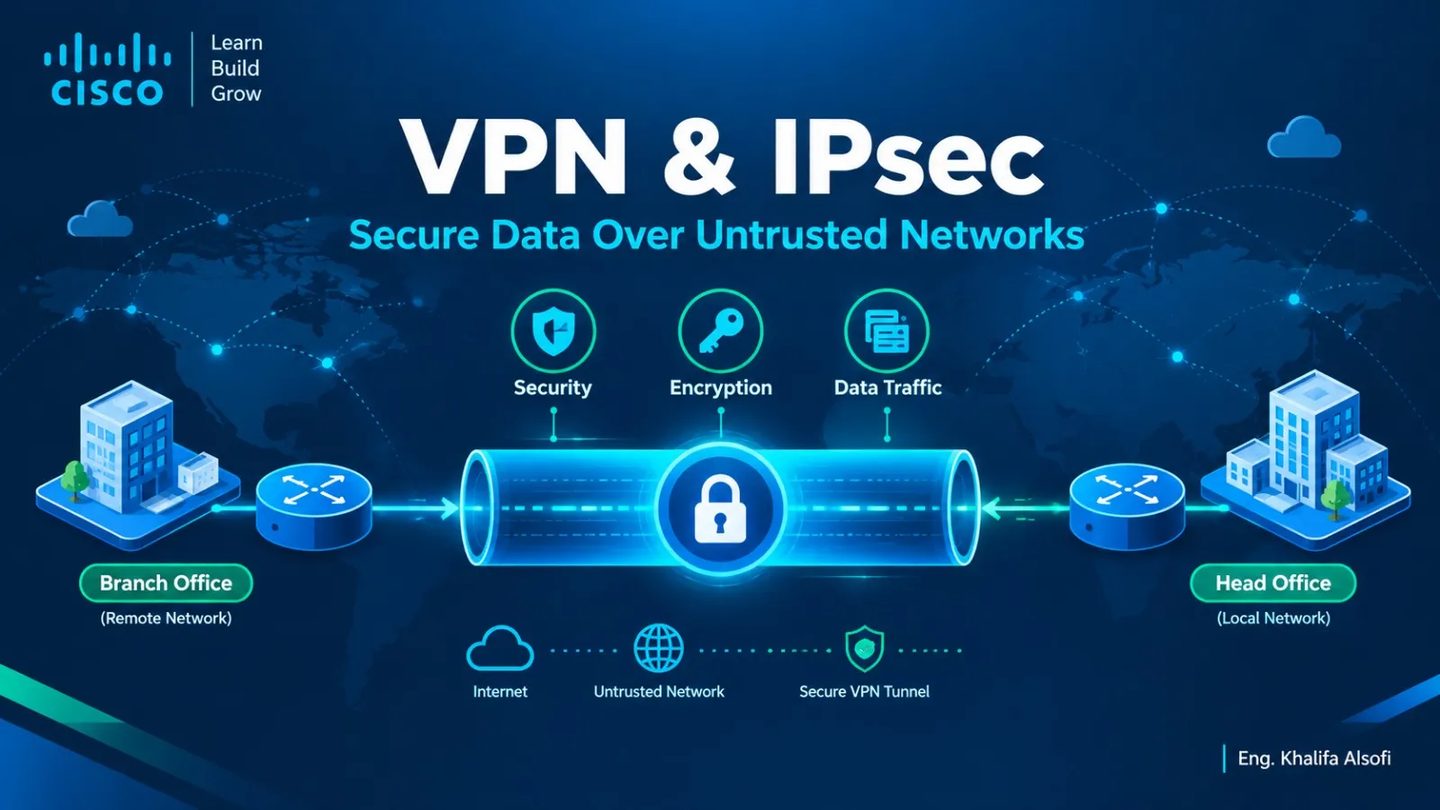
في هذا الدرس سنتعرف على كيفية حماية البيانات أثناء انتقالها عبر شبكات غير موثوقة مثل الإنترنت. تخيّل أنك ترسل معلومات حساسة من فرع الشركة إلى المقر الرئيسي، ولا تريد لأحد أن يعترضها أو يقرأها. هنا يأتي دور VPN و IPsec.
1.ما هو الـ VPN؟
VPN (Virtual Private Network) هي تقنية تسمح بإنشاء اتصال مشفر وآمن بين شبكتين أو بين مستخدم وشبكة، عبر شبكة عامة مثل الإنترنت.
بمعنى آخر: هي "نفق" خاص تمر منه البيانات بأمان، وكأنك متصل مباشرة بشبكة الشركة الداخلية، حتى لو كنت في مكان بعيد.
لماذا نحتاج VPN؟
· السرية (Confidentiality): منع أي شخص من قراءة البيانات أثناء النقل. · التكامل (Integrity): التأكد من أن البيانات لم يتم تعديلها في الطريق. · المصادقة (Authentication): التأكد من هوية المرسل والمستقبل. · مكافحة إعادة الإرسال (Anti-Replay): منع إعادة إرسال حزم قديمة.
2.أنواع VPN
Site-to-Site VPN
· تربط بين شبكتين كاملتين (مثلاً: فرع الشركة بالمقر الرئيسي). · يتم إعدادها عادةً بين راوترين (VPN Gateways). · المستخدمون لا يشعرون بها، فالأجهزة تتواصل وكأنها في نفس الشبكة.
Remote-Access VPN
· تسمح لمستخدم فردي (موظف) بالاتصال بشبكة الشركة من أي مكان. · تحتاج إلى برنامج VPN Client على جهاز المستخدم. · شائعة جداً في العمل عن بُعد (Work From Home).
3.ما هو IPsec؟
IPsec (Internet Protocol Security) هو مجموعة من البروتوكولات التي توفر الأمان لحركة البيانات على مستوى طبقة الشبكة (Layer 3). وهو البروتوكول الأكثر استخداماً لبناء VPNs آمنة.
مكونات IPsec الأساسية:
AH (Authentication Header):
· يوفر المصادقة والتكامل للبيانات. · لا يوفر التشفير، لذلك لا يُستخدم وحده في VPNs الحديثة.
ESP (Encapsulating Security Payload):
· يوفر التشفير + المصادقة + التكامل. · هو المكوّن الأساسي في معظم تطبيقات IPsec.
IKE (Internet Key Exchange):
· بروتوكول يستخدم لتبادل المفاتيح وإنشاء جلسة آمنة بين الطرفين. · يعمل على منفذ UDP 500 (وأحياناً UDP 4500 لـ NAT-Traversal).
4.وضعيات IPsec
Transport Mode
· يتم تشفير حمولة البيانات (Payload) فقط. · يُستخدم عادةً في الاتصالات بين جهازين (End-to-End). · عنوان IP الأصلي يبقى ظاهراً.
Tunnel Mode
· يتم تشفير الحزمة كاملة (بما فيها رأس IP الأصلي)، وتُغلف برأس IP جديد. · يُستخدم عادةً في Site-to-Site VPNs. · عنوان IP الأصلي مخفي، ويظهر فقط عناوين VPN Gateways.
5.إعداد VPN بسيط باستخدام IPsec (مثال تمهيدي)
لنفترض أن لدينا راوترين (R1 و R2) ونريد إنشاء نفق IPsec بينهما.
الخطوة الأولى: إعداد IKE (المرحلة الأولى)
``` R1(config)# crypto isakmp policy 10 R1(config-isakmp)# encryption aes 256 R1(config-isakmp)# hash sha256 R1(config-isakmp)# authentication pre-share R1(config-isakmp)# group 14 R1(config-isakmp)# exit R1(config)# crypto isakmp key MySecretKey address 203.0.113.2 ```
الخطوة الثانية: إعداد IPsec (المرحلة الثانية)
``` R1(config)# crypto ipsec transform-set MY-SET esp-aes 256 esp-sha256-hmac R1(config)# crypto map MY-MAP 10 ipsec-isakmp R1(config-crypto-map)# set peer 203.0.113.2 R1(config-crypto-map)# set transform-set MY-SET R1(config-crypto-map)# match address 100 R1(config-crypto-map)# exit ```
الخطوة الثالثة: تطبيق Crypto Map على الواجهة
``` R1(config)# interface GigabitEthernet0/1 R1(config-if)# crypto map MY-MAP R1(config-if)# exit ```
ملاحظة مهمة: يجب تطبيق نفس الإعدادات (بمفاتيح متطابقة) على الراوتر الآخر (R2). كما يجب التأكد من أن إعدادات التشفير (AES, SHA, Group) متطابقة على الطرفين.
6.التحقق من إعداد IPsec
``` show crypto isakmp sa show crypto ipsec sa show crypto map ```
· show crypto isakmp sa: يعرض حالة النفق في المرحلة الأولى (IKE). · show crypto ipsec sa: يعرض حالة النفق في المرحلة الثانية (IPsec) وإحصاءات التشفير.
7.تحدّي Packet Tracer 🧪
تصميم الشبكة
· راوتران (R1 و R2) متصلان عبر شبكة "الإنترنت" (محاكاة). · جهاز كمبيوتر خلف كل راوتر (PC1 خلف R1، و PC2 خلف R2).
المطلوب
☐ اضبط عناوين IP على الأجهزة. ☐ تحقق من الاتصال الأساسي (Ping) قبل إعداد VPN. ☐ أعد إعدادات IKE وIPsec على الراوترين. ☐ استخدم show crypto isakmp sa للتأكد من أن النفق في حالة QM_IDLE (النفق يعمل). ☐ استخدم show crypto ipsec sa لمراقبة الحزم المشفرة. ☐ اختبر الاتصال بين PC1 و PC2 عبر النفق. ☐ جرّب التقاط الحزم باستخدام وضع المحاكاة (Simulation) في Packet Tracer، ولاحظ أن البيانات مشفرة.
8.تختبار اليوم 🎯
السؤال الأول: ما الفرق بين Site-to-Site VPN و Remote-Access VPN؟
السؤال الثاني: ما الفرق بين AH و ESP في IPsec؟
السؤال الثالث: ما الفرق بين Transport Mode و Tunnel Mode؟
السؤال الرابع: ما المنفذ الذي يستخدمه IKE عادةً؟
السؤال الخامس — تحدّي CCNA: تم إعداد نفق IPsec بين راوترين، لكن الاتصال لا يعمل. اذكر ثلاثة أسباب محتملة، وحدد أمراً واحداً يمكن أن يساعدك في التشخيص.
خلاصة الدرس
· VPN توفر اتصالاً آمناً عبر شبكات غير موثوقة. · Site-to-Site VPN تربط شبكتين، و Remote-Access VPN تربط مستخدماً بشبكة. · IPsec هو البروتوكول الأكثر استخداماً لتأمين VPNs. · AH يوفر المصادقة، و ESP يوفر التشفير والمصادقة. · IKE يستخدم لتبادل المفاتيح وإنشاء النفق. · Tunnel Mode يشفر الحزمة كاملة، و Transport Mode يشفر الحمولة فقط. · من أهم أوامر التحقق: show crypto isakmp sa و show crypto ipsec sa.
#CCNA #VPN #IPsec #NetworkSecurity #Cisco #Networking #هندسة_الشبكات